WordPress da un paso decisivo hacia una web más protegida
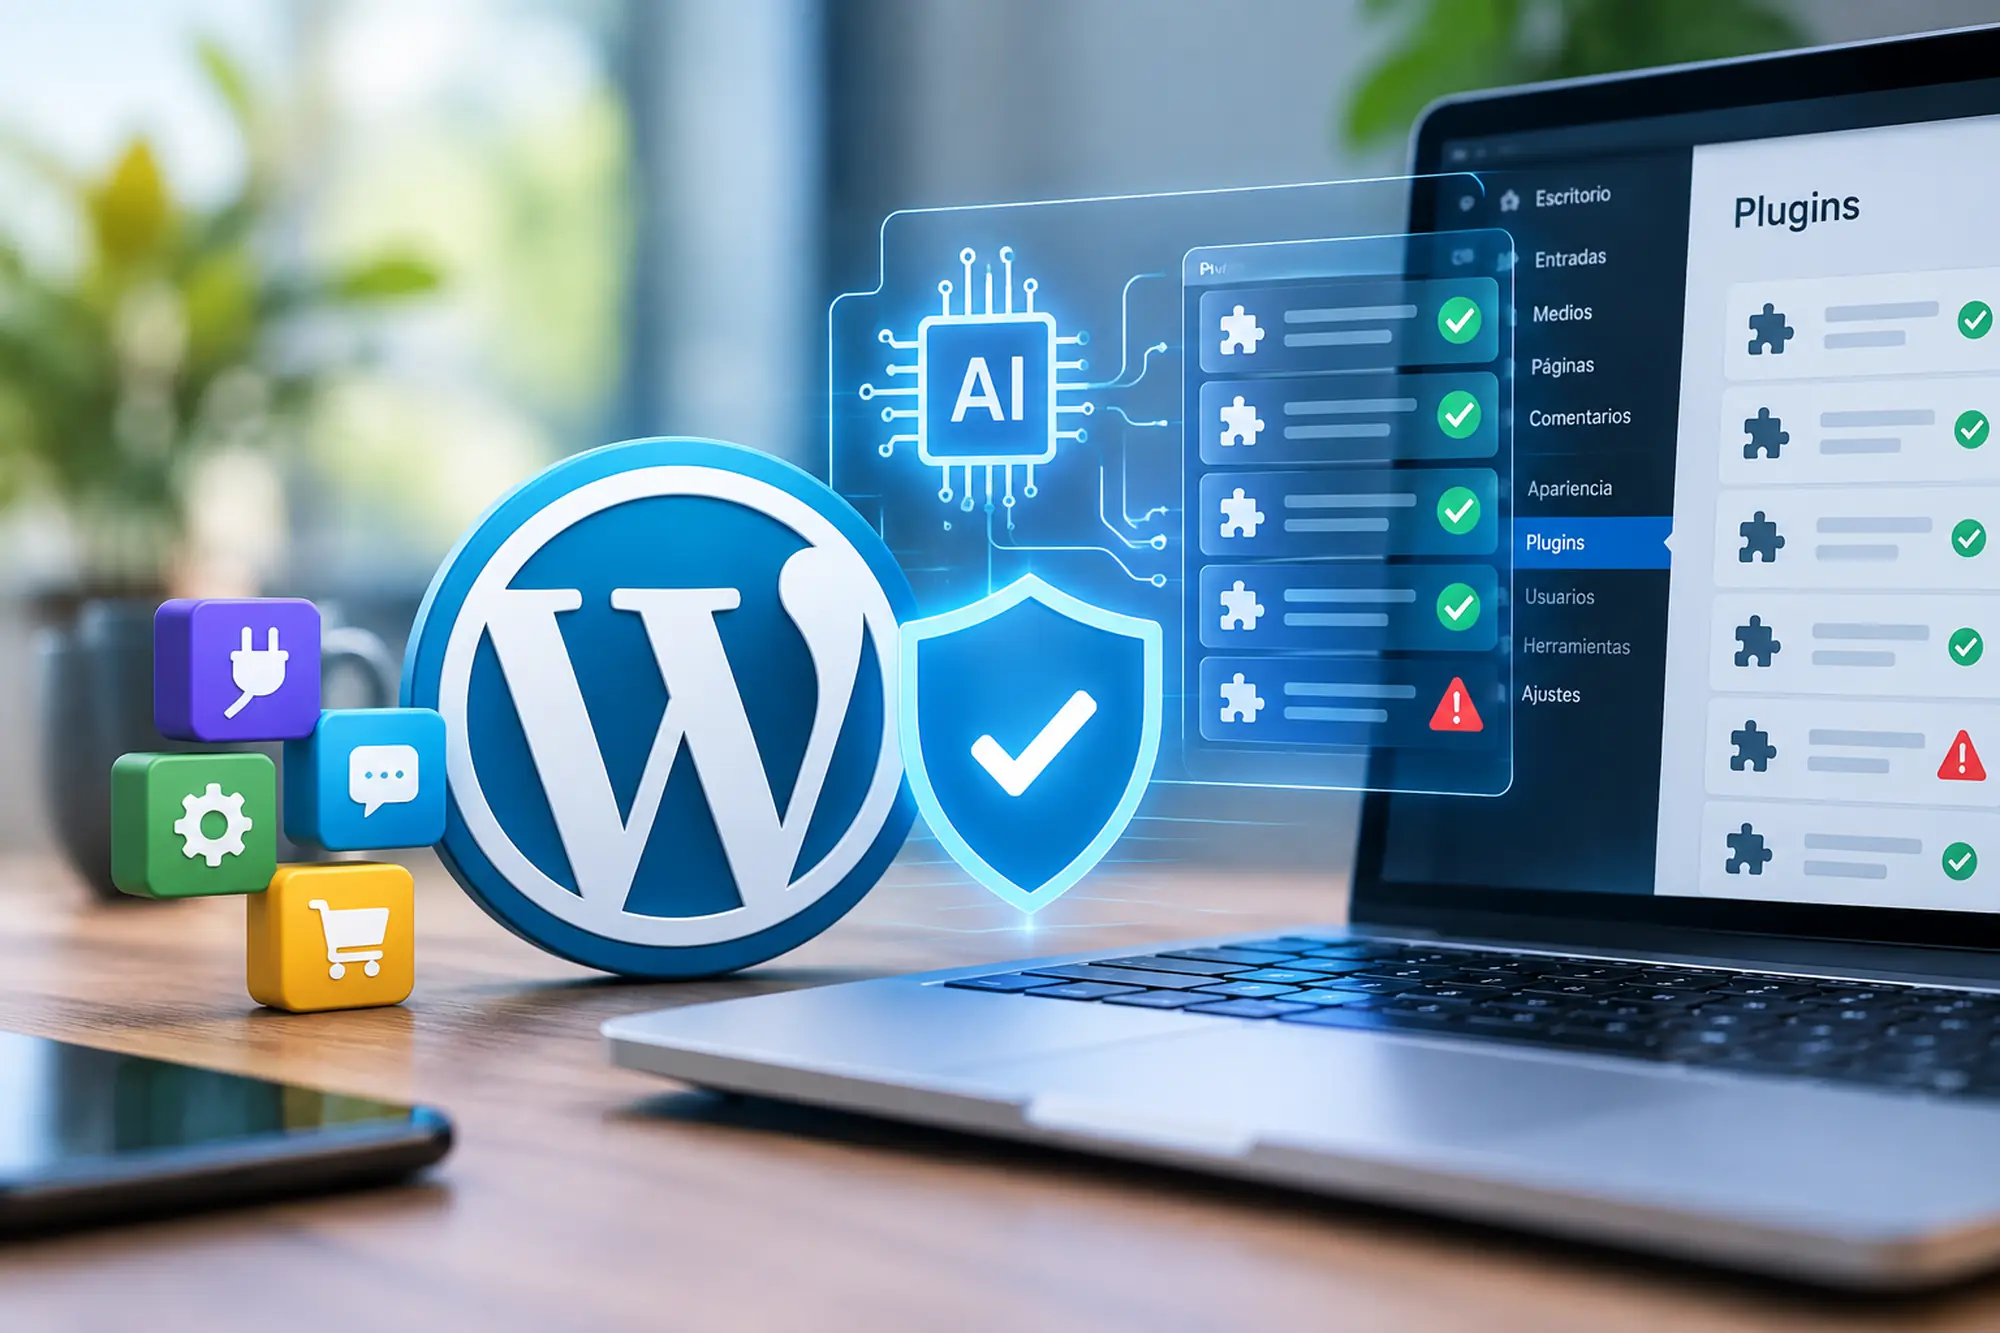
Si gestionas una web en WordPress, es muy probable que tu mayor punto de exposición no sea el núcleo del CMS, sino los plugins que instalas para ampliar sus funciones. Por eso la noticia de esta semana es tan relevante: WordPress.org ha activado un sistema de revisión automatizada con inteligencia artificial que analiza cada actualización de plugins y temas antes de que llegue a los usuarios. En otras palabras, la seguridad de plugins WordPress deja de depender únicamente de la buena voluntad de cada desarrollador y pasa a contar con un filtro automático que detecta código malicioso antes de que se distribuya.
¿Qué ha cambiado en la seguridad de plugins WordPress?
Hasta ahora, WordPress.org revisaba manualmente los plugins nuevos en el momento de su publicación inicial en el repositorio, pero las actualizaciones posteriores no pasaban por ningún control adicional. Esa era precisamente la grieta que muchos atacantes aprovechaban: un plugin podía ser perfectamente seguro el día de su lanzamiento e incorporar código malicioso meses después, en una versión que millones de webs instalarían automáticamente sin sospechar nada.
El nuevo sistema cierra esa brecha. Cada nueva versión de un plugin o tema se analiza combinando modelos de inteligencia artificial con Jetpack Scan, generando una puntuación de riesgo. Si esa puntuación supera un determinado umbral, la actualización queda bloqueada automáticamente antes de llegar a la API de actualizaciones de WordPress.org, y el desarrollador debe corregir el problema detectado antes de poder publicarla.
Conviene entender la magnitud del problema que se intenta resolver. El repositorio oficial de WordPress.org aloja más de 60.000 plugins gratuitos, a los que hay que sumar los miles de plugins premium distribuidos fuera del repositorio. Cada uno de ellos recibe actualizaciones con distinta frecuencia, mantenidas por equipos de tamaños muy diversos: desde grandes empresas de software hasta desarrolladores independientes que gestionan su plugin en su tiempo libre. Esa diversidad es una de las grandes fortalezas del ecosistema WordPress, pero también su mayor punto débil desde el punto de vista de la seguridad, porque basta con que una sola cuenta de desarrollador se vea comprometida para que el código malicioso llegue a decenas de miles de webs en cuestión de horas.
¿Por qué se llama «Protect The Shire»?
El nombre de la iniciativa, un guiño a la Comarca de El Señor de los Anillos, refleja bien la filosofía del proyecto: proteger el «hogar» común de millones de webs antes de que la amenaza llegue a la puerta. No es la primera medida de este tipo que impulsa el equipo de seguridad de WordPress.org, pero sí la primera que combina revisión automatizada por IA con un periodo de cuarentena obligatorio para todas las actualizaciones, sin excepción, independientemente del tamaño o la reputación del plugin.
El periodo de «cooldown» antes de la distribución
Esta protección forma parte de una iniciativa más amplia llamada Protect The Shire, activa desde junio de 2026. Su pieza clave es un «periodo de cuarentena» o cooldown: cada versión nueva de un plugin permanece un tiempo determinado en revisión antes de distribuirse a través de las actualizaciones automáticas. Ese margen, que empezó siendo de 24 horas y se ha ido reduciendo hasta las 6 horas actuales gracias a la eficiencia del sistema, es exactamente la ventana que aprovecha la IA para hacer su trabajo de auditoría de plugins con IA sin frenar el ritmo de publicación de los desarrolladores.
Un caso real: una puerta trasera detectada antes de llegar a 20.000 webs
Lo interesante de este anuncio no es solo la teoría, sino que WordPress ya ha documentado un caso concreto de éxito. El pasado 28 de julio de 2026, el sistema detectó una puerta trasera introducida en una actualización de un plugin con unas 20.000 instalaciones activas. Como la versión comprometida estaba todavía dentro de su periodo de cooldown, nunca llegó a distribuirse a través de la API de actualizaciones: ninguna de esas 20.000 webs llegó a instalar el código malicioso.
Este ejemplo ilustra bien por qué la seguridad de plugins WordPress es hoy un asunto mucho más serio que hace unos años, y por qué la protección de plugins WordPress ya no puede depender solo de la revisión inicial. El ecosistema de plugins, con decenas de miles de extensiones activas y actualizaciones constantes, se ha convertido en un objetivo prioritario para atacantes que buscan comprometer webs a gran escala a través de un único punto de entrada.
Por qué la seguridad de plugins WordPress importa para tu negocio
Puede parecer un anuncio técnico que solo interesa a desarrolladores, pero tiene consecuencias directas para cualquier empresa que gestione su presencia online sobre WordPress:
- Menos riesgo de infección silenciosa. Muchas brechas de seguridad no se detectan hasta que el daño ya está hecho: robo de datos, inyección de contenido spam, redirecciones maliciosas o caída total de la web. Un filtro previo reduce drásticamente esas probabilidades.
- Menos interrupciones de última hora. Una web comprometida por una actualización maliciosa suele traducirse en horas de trabajo de emergencia, pérdida de posicionamiento y, en el peor de los casos, pérdida de confianza de los clientes.
- Un ecosistema más fiable a largo plazo. Cuantas más vulnerabilidades en plugins WordPress se detecten antes de llegar a producción, más sólido resulta el CMS que, no lo olvidemos, mueve más del 40% de las webs del mundo.
Aun así, conviene ser realistas: este sistema es un filtro adicional, no una garantía absoluta. La ciberseguridad WordPress sigue dependiendo también de buenas prácticas por parte de quien administra cada sitio.
Buenas prácticas para reforzar la protección de plugins WordPress
Mientras este nuevo sistema de revisión automática va madurando, hay medidas que cualquier propietario de una web WordPress puede aplicar ya mismo para mantener plugins WordPress seguros:
- Instalar únicamente plugins con soporte activo, buena reputación y actualizaciones frecuentes. Un plugin sin actualizaciones desde hace más de un año, aunque hoy parezca funcionar bien, es un candidato claro a acumular vulnerabilidades sin parchear.
- Revisar periódicamente el número de plugins instalados y eliminar los que no se usan. Cada plugin activo, se use o no, es una puerta de entrada potencial y una superficie de ataque adicional que hay que vigilar.
- Activar copias de seguridad automáticas antes de cada actualización relevante, como red de seguridad adicional que permita revertir cualquier cambio problemático en minutos, no en días.
- Mantener el núcleo de WordPress, el tema y los plugins siempre actualizados a la última versión estable, en lugar de posponer las actualizaciones por miedo a que algo se rompa.
- Contar con un servicio de mantenimiento profesional que vigile la seguridad del ecosistema WordPress de forma continua, revise logs de acceso y aplique parches críticos sin esperar al ciclo automático de WordPress.org.
Ninguna de estas medidas sustituye a las demás: funcionan mejor combinadas, como capas sucesivas de protección que reducen el riesgo en cada punto de la cadena, desde el desarrollador del plugin hasta el servidor donde vive tu web.
Conclusión: hacia un WordPress más seguro por defecto
La revisión automática de actualizaciones con IA es uno de los avances más importantes en materia de seguridad de plugins WordPress de los últimos años. No elimina por completo el riesgo, pero cierra una de las brechas más explotadas por los atacantes y demuestra que el proyecto WordPress sigue invirtiendo en proteger a los millones de webs que dependen de él. Para las empresas que confían su presencia digital a este CMS, es una buena noticia, pero no sustituye a un mantenimiento profesional y proactivo de la propia web.
En Uraldes llevamos 15 años diseñando y manteniendo webs en WordPress para empresas de Málaga y de toda España, y sabemos que la seguridad nunca es cosa de un solo sistema automático: es una combinación de buenas prácticas, monitorización constante y actualizaciones bien gestionadas. Si quieres asegurarte de que tu web está realmente protegida, contacta con nuestro equipo y te ayudamos a revisar el estado de seguridad de tu sitio.
Este artículo ha sido elaborado con apoyo de inteligencia artificial y revisado y editado por el equipo de Uraldes antes de su publicación.